 작업 전 참고사항

이 문서는 일반적인 설정이며 서버 및 네트워크 환경에 따라 달라질 수 있습니다.
 진행 과정
1. Crt 형식에서 JKS 형식으로 변환합니다.
※ 발급 받은 인증서의 형식이 .crt 이실 경우, jks 인증서 변환이 필요하므로 아래 항목 순으로 변환 부탁드립니다.
① crt 파일을 pem으로 변환합니다.
pem 형식은 “.key” 파일과 “.pem” 파일로 구분 됩니다.
“.key” 파일은 개인키(private key)이며, “.pem” 파일은 public(도메인)/체인/루트 인증서가 하나의 bundle 로 구성 되어야합니다.
받으신 각각의 “.crt” 인증서들은 .txt 확장자로 변경 하시면 text 형식으로 key 값을 확인 하실 수 있습니다.
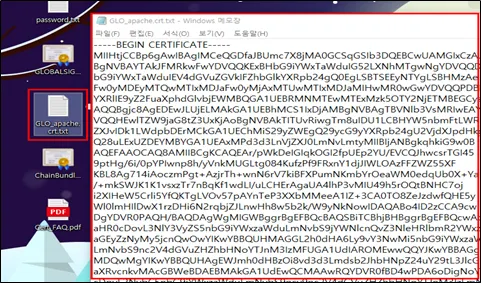
각 key 값을 복사하시어 도메인/체인/루트 인증서 순으로 빈 메모장에 복사 합니다.
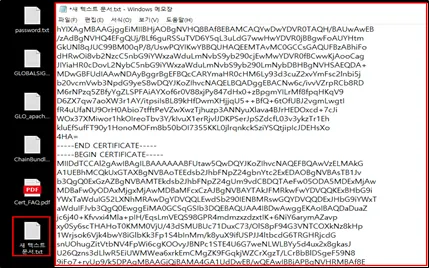
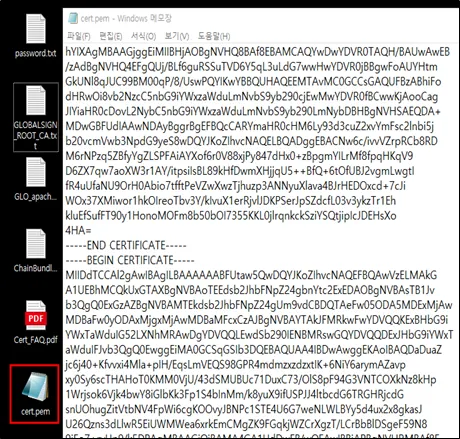
빈 메모장은 cert.pem 으로 리네임 합니다.
(“.pem”파일의 해당 인증서들은 “-----BEGIN CERTIFICATE-----“ ~ “-----END CERTIFICATE-----“ 한 단락으로 정의됩니다.)
② pem 형식에서 pfx 형식으로 변환합니다.
openssl pkcs12 -inkey {private key 파일이름} -in {도메인/체인/루트번들 파일이름} -export -out {생성될 pfx이름}
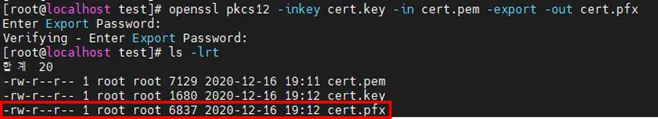
③ pfx 형식에서 jks 형식으로 변환합니다.
keytool -importkeystore -srckeystore {생성한pfx이름} -srcstorepass {패스워드} -deststorepass {생성될 jks의 패스워드} -srcstoretype PKCS12 -destkeystore {생성될 JKS 파일이름}
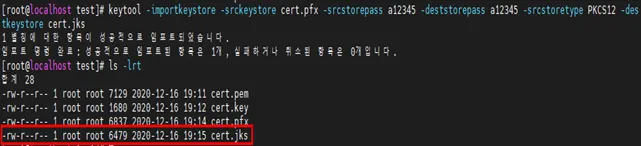
2. jks 인증서를 적용합니다.
① 1) http://localhost:7001/console 에 접속하여 로그인합니다.
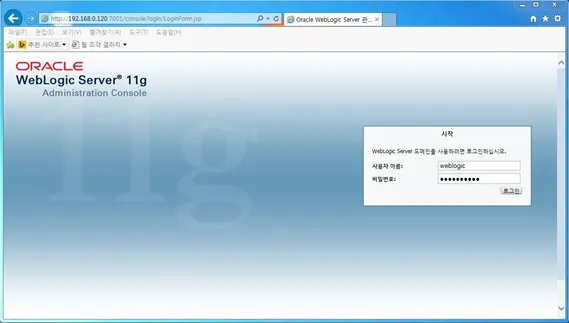
② 도메인 구조 창에서 환경 → 서버를 선택합니다.
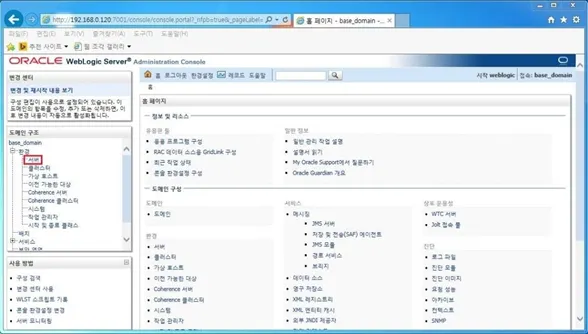
③ 우측 구성 탭에서 “이 테이블 사용자 정의”를 선택합니다.
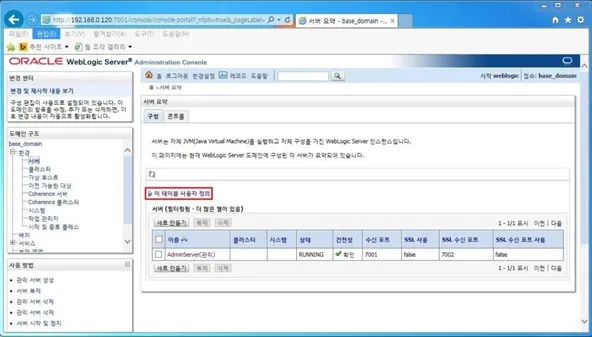
④ 보기 열에서 SSL 사용, SSL 수신 포트, SSl 수신 포트 사용을 선택하고 선택한 항목 란으로 이동시킵니다.
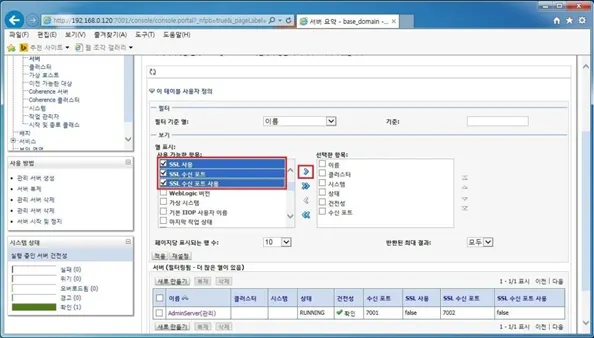
⑤ 적용되었는지 확인 후에 아래 적용을 클릭합니다.
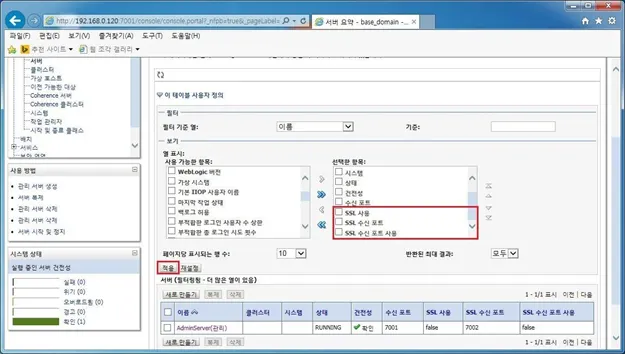
⑥ 서버에 SSL 사용, SSL수신포트 항목란들이 추가된 것을 확인하고 해당서버관리를 클릭합니다.
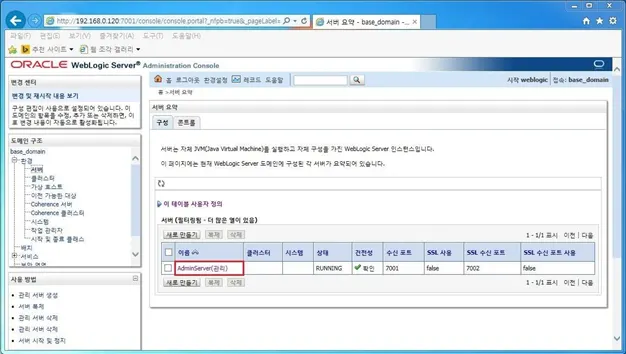
⑦ 구성 → 일반으로 이동하여 아래에 SSL 수신 포트 사용에 체크하고 SSL 수신포트를 입력합니다. 설정 후 저장을 선택합니다.
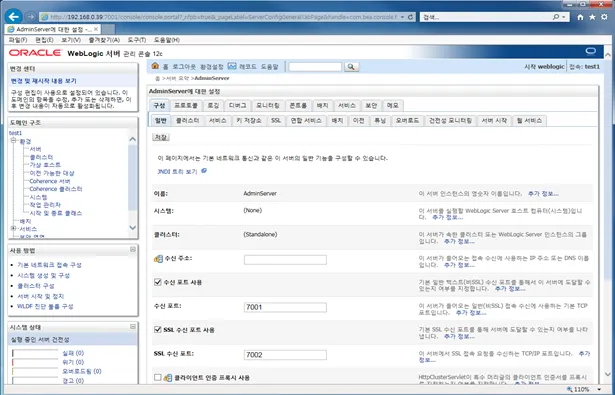
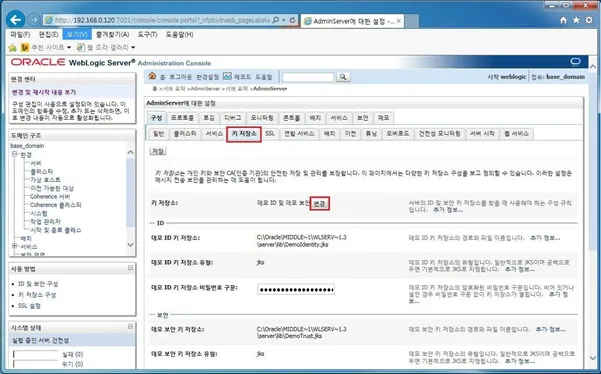
⑧ 키 저장소 탭으로 이동하여 키 저장소 변경을 클릭합니다.
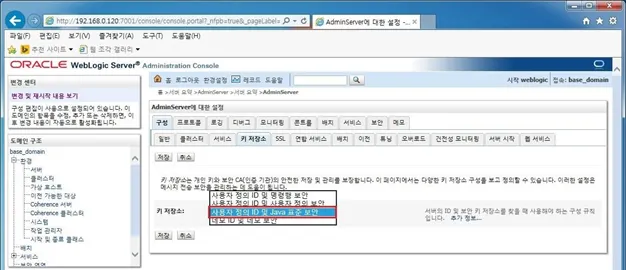
⑨ “사용자 정의 ID 및 Java 표준 보안”을 선택하고 저장을 클릭합니다.
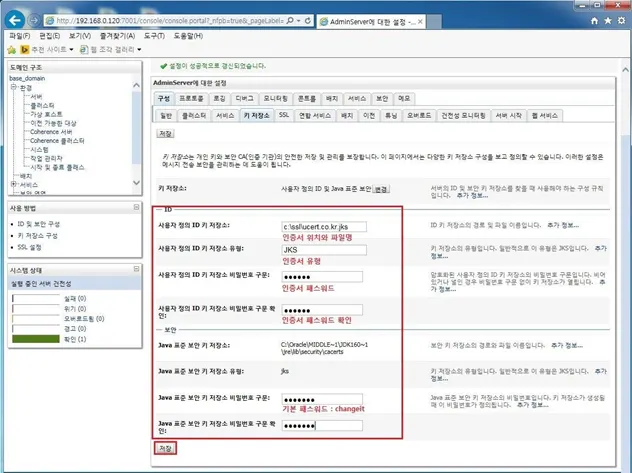
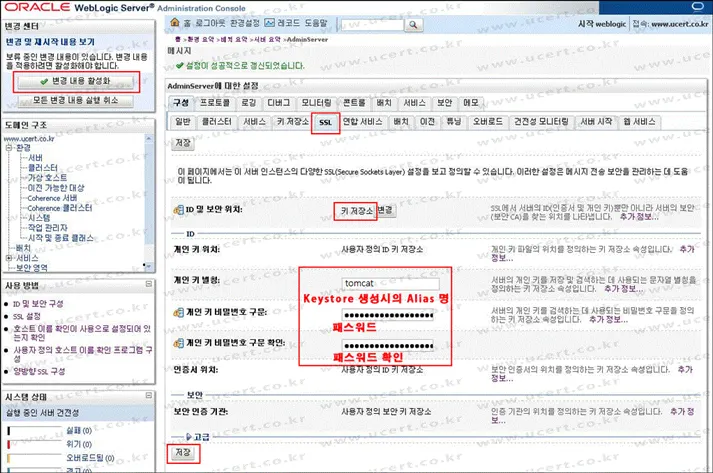
⑩ 그림을 참조하여 키 저장소 항목에 맞게 세팅합니다.
※ 인증서 파일의 파일명은 예시이므로 사용자 설정에 따라 인증서 파일명이 달라질 수 있습니다.
⑪ SSL 란으로 이동하여 ID 및 보안 위치가 키 저장소인지 확인하고 ID 항목을 세팅하고 저장합니다.
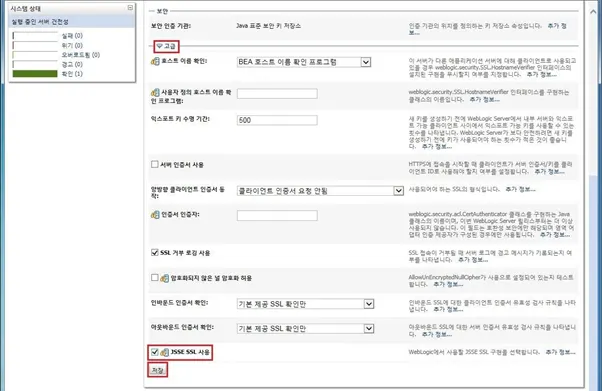
⑫ 고급 탭을 활성화 하여 JSSE SSL 사용 체크 후 저장합니다.
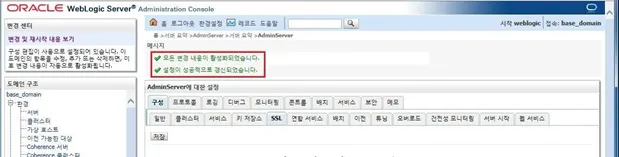
⑬ “모든 변경이 활성화되었습니다.”를 확인 합니다.
“https//Mydomain:SSL 포트”로 접속 후 확인합니다.
인증서 확인하기
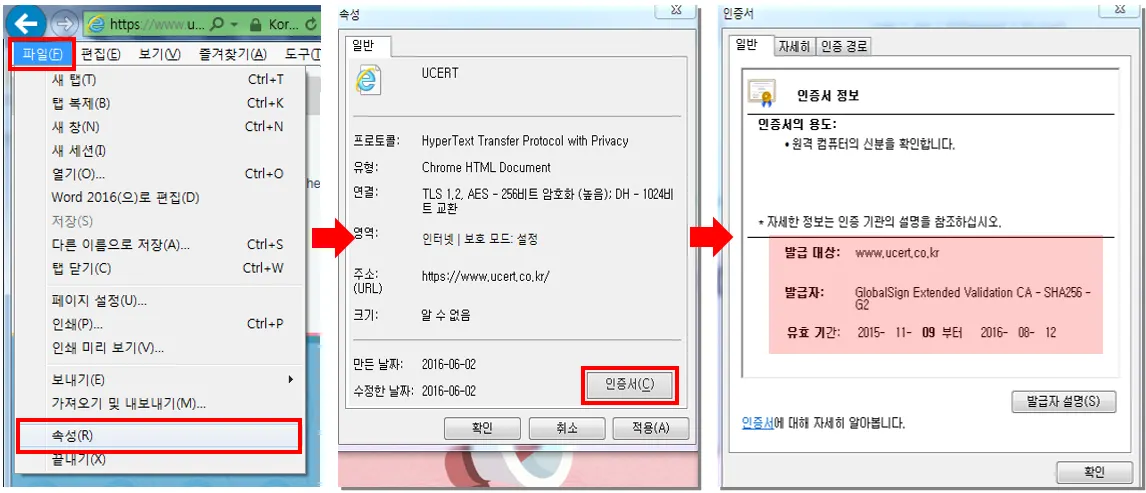
- 웹페이지에서의 인증서 확인 방법
※ 도메인 접속 후,
‘Alt 키’ 누르기 → ‘파일 > 속성 > 인증서’ 클릭 → 인증서 보기를 선택 하시면 인증서 정보를 확인 할 수 있습니다.
※ 발급 대상과 유효 기간이 맞는지 확인합니다.
 관련된 자료가 더 필요하신가요?